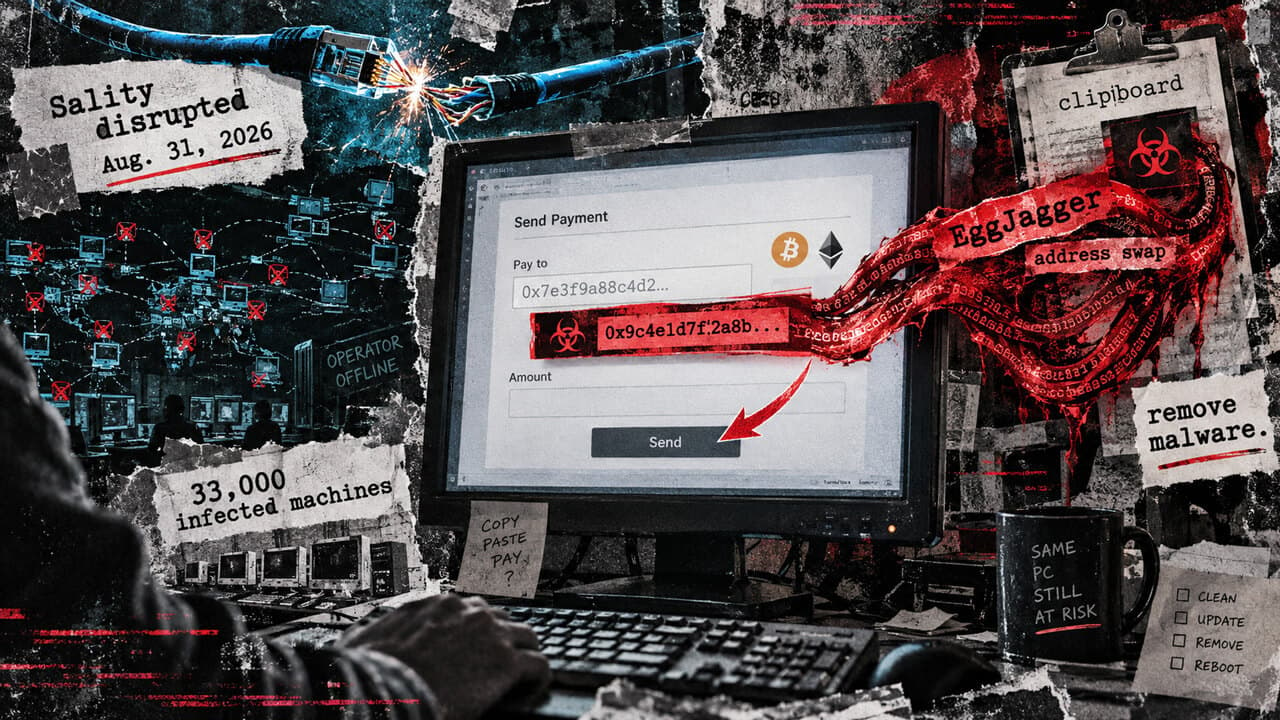
Олон улсын хууль сахиулах байгууллагууд болон кибер аюулгүй байдлын мэргэжилтнүүд Sality хэмээх томоохон ботнет сүлжээг наймдугаар сарын 31-нд амжилттай таслан зогсоосон билээ. Гэвч кибер аюулгүй байдлын CrowdStrike компанийн тайланд дурдсанаар, хакеруудын төв сервертэй холбогдох сувгийг хаасан ч хэрэглэгчдийн төхөөрөмж дээр нэгэнт суусан хортой програмууд идэвхтэй ажиллаж, бодит аюул занал учруулсаар байна.
Хаяг солих халдлага хэрхэн ажилладаг вэ?
Sality сүлжээ нь дэлхий даяар 33,000 гаруй халдвар авсан компьютерт хортой кодуудыг тараах боломжийг олгож байжээ. Үүний гол хортой програмыг найман жилийн турш ашиглагдаж ирсэн EggJagger гэж тодорхойлсон байна. Энэхүү код нь компьютерын түр санах ой буюу clipboard-ийг байнга хянаж байдаг.
Хэрэглэгч биткойн эсвэл Ethereum зэрэг криптовалютын гүйлгээ хийхээр хаяг хуулах (copy) үед тус програм тухайн хаягийг хакерын өөрийнх нь хяналтад байдаг хаягаар автоматаар сольж хуулдаг (paste) байна. Хэрэв хэрэглэгч солигдсон хаягийг анзааралгүйгээр гүйлгээгээ баталгаажуулж илгээвэл хөрөнгө шууд хакеруудын данс руу шилжих эрсдэлтэй юм.
Сүлжээг тасалсан ч хувийн төхөөрөмжөө цэвэрлэх шаардлагатай
АНУ-ын Хууль зүйн яам энэхүү олон улсын ажиллагааг зарласан бөгөөд АНУ холбогдох домэйнуудыг хураан авч, Болгар, Унгар, Руминий түншүүд ч нэмэлт домэйнуудын эсрэг арга хэмжээ авчээ. Ажиллагааны үр дүнд халдвар авсан төхөөрөмжүүдийг удирдлагын серверээс салгаж "sinkhole" буюу хамгаалалтын серверүүд рүү чиглүүлсэн тул шинээр хортой файл татах боломжгүй болсон байна.
Гэсэн хэдий ч компьютерт нэгэнт суучихсан хортой код бие даан ажиллах чадвартай тул сүлжээг тасалсан нь хэрэглэгчийн төхөөрөмжийг автоматаар аюулгүй болгохгүй. Sality нь файл халдварлуулагч хэлбэрээр сүлжээний орчин, зөөврийн диск (flash drive) болон файл хуваалцах сүлжээгээр дамжин тархдаг тул хэрэглэгчид өөрсдийн төхөөрөмжөөс уг хортой кодыг бүрэн устгах шаардлагатай байгааг анхааруулж байна.