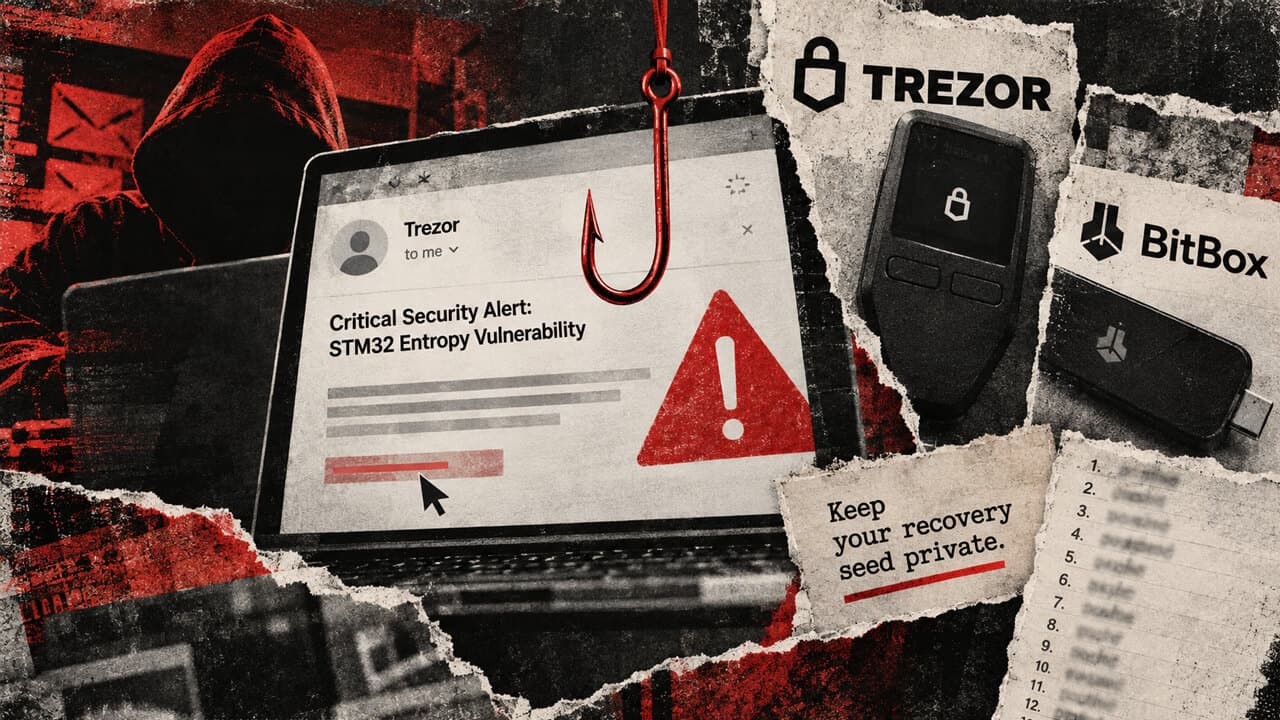
Криптовалютын техник хангамжийн хэтэвч үйлдвэрлэгч Trezor болон BitBox компаниуд есдүгээр сарын 9-нд хэрэглэгчдэдээ хандан хуурамч имэйлээс сэрэмжлэхийг анхаарууллаа. Халдагчид тэдний нэрийг ашиглан фишинг имэйл илгээж байгаа бөгөөд уг захидалд буй холбоос дээр дарахгүй байх, зааврыг нь дагахгүй байхыг компаниуд сануулсан байна.
Тухайлбал, Trezor компани “Critical Security Alert: STM32 Entropy Vulnerability” гарчигтай имэйлийг фишинг оролдлого болохыг тодорхойлжээ. Техникийн өнгө аястай уг сэдэв нь үйлдвэрлэгчээс гаргасан бодит эмзэг байдлын мэдэгдэл бус, харин халдлагын нэг хэсэг байсан юм. Trezor уг имэйлийг өөрсдөөс нь илгээгээгүй болохыг дурдаад, гуравдагч талын имэйл үйлчилгээ үзүүлэгч нь халдлагад өртсөн гэж мэдэгджээ. Компани тухайн домэйныг хаалгаж, халдагчид хэрхэн албан ёсны домэйнд нэвтэрснийг шалгаж эхэлсэн байна. Мөн есдүгээр сарын 10-нд Trezor өөрийн хэтэвчүүд аюулгүй хэвээр байгааг дахин баталжээ.
Нөгөө талд BitBox компани мөн адил есдүгээр сарын 9-нд анхааруулга гаргаж, нөхцөл байдлыг шалгах зуураа хуурамч имэйлийн зааврыг дагахгүй байхыг хэрэглэгчдэдээ зөвлөв. Тухайн өдрийн дараагийн мэдэгдэлдээ тэдний мэдээллийн товхимол (newsletter) илгээдэг үйлчилгээ үзүүлэгч халдлагад өртсөн байх магадлал маш өндөр байгааг BitBox мэдээлсэн байна. Мөн өөр Биткойн компаниуд онилогдсон бөгөөд тэдгээр нь нэг товхимол илгээгч үйлчилгээг хамтран ашигладаг бололтой байгааг дурджээ. BitBox холбогдох хуурамч домэйнуудыг мэдээлж, товхимол захиалагчдадаа сэрэмжлүүлэг хүргэсэн байна.
Хэтэвчний нөөц хуулбар буюу сэргээх үгсийг (recovery seed) олж авсан хэн ч байсан хөрөнгийг шилжүүлэн авах боломжтой байдаг тул хувийн нууцлалыг чанд хадгалахыг Trezor-ийн байнгын аюулгүй байдлын зөвлөмжид анхааруулдаг. Тиймээс эргэлзээтэй имэйлийн зааврыг үл тоомсорлож, сэргээх үгсийг хэзээ ч бусадтай хуваалцахгүй байх, аливаа мэдээллийг зөвхөн албан ёсны сувгаар шалгахыг зөвлөж байна.